Sigil, koruma yüzeyi riskini azaltmak için AI ajan yapılandırmalarını denetler
Sigil, Ju571nK tarafından geliştirilen, ajans kodlama asistanları için yapılandırma dosyalarını denetleyen açık kaynaklı bir AI Güvenlik Durumu Yönetimi aracıdır. .mcp.json ve ajana özgü ayarları tarar, devre dışı bırakılmış kum havuzlarını, geniş araç izinlerini ve kötü niyetli kancaları işaretler, ardından nicel bir risk puanı atar. Tek Rust ikili dosyası yerel olarak sıfır telemetri ile çalışır, SIEM dışa aktarma sunar ve Claude Code, Cursor, Codex ve Gemini CLI'yi destekler. Geliştiricilere ve güvenlik mühendislerine, geliştirme iş akışlarını kesintiye uğratmadan yapılandırma saldırı yüzeylerine görünürlük sağlaması hedeflenmektedir.
Sigil, AI kodlama ajanları için yapılandırma saldırı yüzeyine odaklanıyor
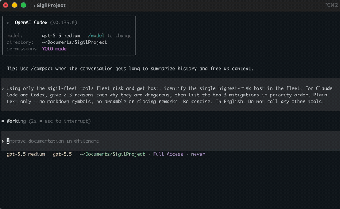
Bir AI-SPM aracı olarak, Sigil ajan davranışını kontrol eden dosyaları inceler, bunlar arasında .mcp.json ve .claude/settings.json gibi ajan özel ayarları bulunur. Ajanların Model Context Protocol aracılığıyla dosya sistemi veya araç erişimi kazandığında görünen koruma yüzeyine ayarlanmıştır. Araç, bir ajanın operasyonel erişimini genişleten izin kapsamı ve kanca desenlerini ortaya çıkarmak için tasarlanmış bir yapılandırma risk değerlendirmesinin ana çıktısını sunar.
Sigil, yüksek riskli yapılandırma desenlerini tespit eder ve bunları nicelleştirir
Tarayıcı, devre dışı bırakılmış kum havuzları, aşırı geniş araç izinleri ve tehlikeli PreToolUse kancaları gibi açıkça riskli girişleri işaretler ve bulguları nicel bir risk endeksi üreten bir rubriğe haritalar (örneğin Kritik, Yüksek, Orta). Risk puanlaması, belirli yapılandırma unsurlarını ciddiyetle ilişkilendirir, bu da ekiplerin belirsiz uyarılar yerine izin kapsamı, otomatik onay ayarları ve yıkıcı çevrimiçi komutlar ile triage yapmasına yardımcı olur.
Geliştirici iş akışlarıyla engel oluşturmadan entegre olur
Sigil, geliştirici araçları çalışmaya devam ederken riskleri kaydeden ve puanlayan engel oluşturmayan bir denetim modeli benimser. Yerel öncelikli Rust ikili dosyası, dış bağımlılıklar veya bir hesap olmadan çalışır ve varsayılan olarak telemetri göndermez. Filoya yönelik senaryolar için, ekipler merkezi günlüğe gönderim için hash-ankrajlı güvenlik olaylarını göndermek üzere SIEM dışa aktarmasını yapılandırabilir, bu da geliştiricilerin ajanlarını kullanmayı bırakmadan merkezi inceleme yapmalarını sağlar.
Sadece denetim kapsamı, uygulama veya çalışma zamanı tespiti için bir yerine geçmez
Araç yapılandırma dosyalarını analiz ettiğinden, aktif düzeltme veya ikili düzeyde inceleme yapmaz; bulgular, uygulama kontrolleri veya manuel inceleme ile takip edilmelidir. Tespit yüzeyi, MCP odaklı yapılandırma formatlarına bağlıdır, bu nedenle desteklenen dosyaların dışındaki ajanları genişleten ortamların kör noktaları olabilir. Otomatik politika uygulaması veya çalışma zamanı ihlal avı gerektiren kuruluşlar, bu boşluğu kapatmak için aracı uygulama katmanları ve canlı izleme ile birleştirmelidir.
Katmanlı bir güvenlik programının parçası olarak en iyi şekilde kullanılan pratik görünürlük aracı
Sigil, MCP dağıtımları içindeki ajan yapılandırma riskine ölçülebilir görünürlük ihtiyacı duyan ekipler için uygundur. Otomatik uygulama gerektiren ekipler, aracın bulgularını politika kapıları ve canlı izleme ile birleştirmelidir, böylece yüksek öncelikli maddeler harekete geçirilebilir hale gelir. Kritik ve Yüksek bulgular için sahipler ve SLA'lar atayarak sonuçları operasyonel hale getirin, raporları mevcut güvenlik iş akışlarına dahil edin ve üretim öncesi yapılandırma kaymalarını tespit etmek için CI boru hatlarına taramaları planlayın.